Что делать, если ввёл данные на поддельном сайте Kraken
Если вы ввели данные на поддельном сайте Kraken, действовать нужно сразу: сменить пароль, завершить активные сеансы, включить двухфакторную защиту, проверить почту и устройство, а при утечке платёжных данных — срочно обратиться в банк и в поддержку сервиса.
какие шаги сделать сразу после ошибки
Первое правило — не пытаться «понаблюдать, что будет дальше». Если вы ввели логин, пароль или код на поддельной странице, считайте эти данные скомпрометированными. Чем быстрее вы их замените, тем меньше шанс, что злоумышленник успеет войти в аккаунт или использовать данные повторно.
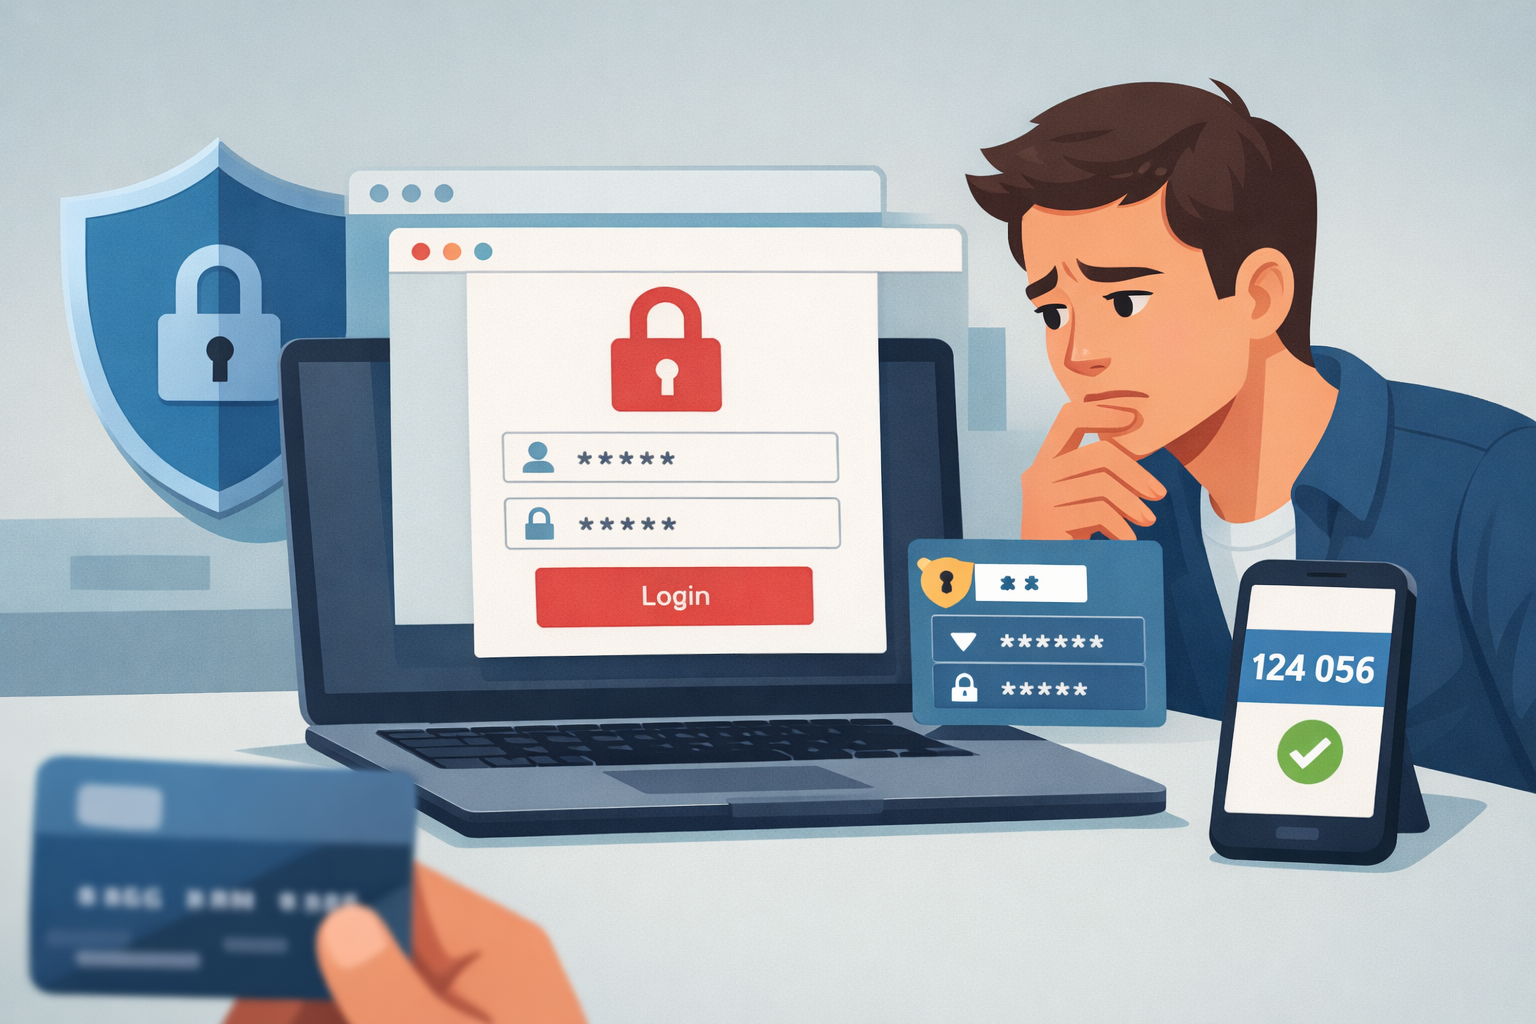
Сначала смените пароль от аккаунта Kraken на новый, длинный и уникальный. Если такой же или похожий пароль использовался где-то ещё, замените его и там: мошенники часто проверяют украденные связки почты и пароля на других сервисах. После этого выйдите из всех активных сеансов и устройств, если в настройках аккаунта есть такая возможность.
Если у вас включена двухфакторная аутентификация, проверьте, не была ли она отключена или заменена. Если не включена — активируйте её после смены пароля. Предпочтительнее использовать приложение-аутентификатор или аппаратный ключ, а не коды по СМС, если сервис поддерживает такие варианты.
если ввёл пароль, код или данные карты
Масштаб риска зависит от того, что именно вы успели ввести. Если это были только адрес почты и пароль, главная задача — срочно защитить сам аккаунт и связанную с ним почту. Если вы вводили одноразовый код, резервные коды, фразу восстановления или подтверждали вход, риск выше: злоумышленник мог получить доступ сразу.
Если поддельный сайт запросил данные банковской карты, действовать нужно отдельно и без промедления. Свяжитесь с банком через официальный канал, объясните, что реквизиты могли попасть к мошенникам, и уточните доступные меры: блокировку, перевыпуск карты, запрет отдельных операций, дополнительный контроль платежей. Не ждите списаний: профилактика обычно безопаснее, чем разбор последствий.
Если вы вводили данные документа, адрес, телефон или иную личную информацию, будьте готовы к фишингу в продолжение атаки. После такой утечки мошенники нередко рассылают письма, сообщения и звонки от имени «поддержки» или «службы безопасности». Любое новое обращение по этой теме нужно перепроверять только через официальные каналы сервиса и банка.
как проверить почту, телефон и устройство
Начните с электронной почты, которая привязана к аккаунту. Смените пароль от почты, завершите подозрительные сеансы, проверьте резервные адреса, способы восстановления, фильтры и правила пересылки. Если злоумышленник получил доступ к почте, он может сбрасывать пароли и перехватывать уведомления даже после того, как вы поменяете пароль в самом сервисе.
Затем проверьте телефон и компьютер. Обновите систему и браузер, запустите проверку защитным ПО, удалите незнакомые расширения и приложения, особенно установленные недавно. Если после перехода на поддельный сайт вы скачивали файл или вводили данные в открывшемся окне, риск выше: в таком случае лучше провести более тщательную проверку устройства и сменить ключевые пароли уже после неё.
Полезно также просмотреть историю входов, уведомления о безопасности и последние изменения в аккаунтах, которыми вы пользуетесь. Ищите незнакомые входы, новые устройства, отключение защиты, смену контактных данных и запросы на сброс пароля. Такие мелочи часто подсказывают, что атака была неудачной — или, наоборот, что доступ уже использовали.
как войти на настоящий Kraken и не попасться снова
После инцидента не переходите на сервис из писем, чатов, рекламы и поисковой выдачи наугад. Если вам нужно войти на Kraken, используйте только заранее сохранённую официальную страницу, закладку, созданную вручную, или адрес, который вы самостоятельно проверили по надёжному источнику. Главное — не повторять вход по ссылке, присланной кем-либо после инцидента.
Перед вводом данных проверьте адрес сайта посимвольно: мошеннические домены часто отличаются одной буквой, лишним символом или необычной зоной. Обратите внимание на защищённое соединение, но не считайте значок замка достаточным доказательством подлинности: фишинговые сайты тоже могут использовать шифрование. Смысл не в наличии замка, а в точном адресе и привычном способе входа.
Если есть сомнения, не вводите ничего. Лучше закрыть страницу, открыть сервис заново привычным способом и проверить, нет ли предупреждений о входе, попытках смены настроек или писем от поддержки. После инцидента имеет смысл настроить менеджер паролей: он обычно не подставляет пароль на чужом домене, и это помогает раньше заметить подделку.
Вопросы и ответы
Нужно ли менять пароль, если я просто открыл поддельный сайт, но ничего не ввёл?
Обычно нет, если вы не вводили данные и не скачивали файлы. Но стоит проверить устройство, закрыть страницу и убедиться, что вы не разрешили уведомления, расширения или загрузки.
Что делать, если я ввёл код двухфакторной аутентификации?
Сразу смените пароль, завершите все сеансы и проверьте настройки защиты. Если сервис позволяет, перевыпустите резервные коды и заново настройте двухфакторную аутентификацию.
Стоит ли писать в поддержку Kraken?
Да, если есть риск доступа к аккаунту или вы заметили подозрительные действия. Сообщение в поддержку помогает зафиксировать инцидент и уточнить доступные меры защиты аккаунта.
Как понять, что сайт был поддельным?
Частые признаки — необычный адрес, ошибки в домене, давление с требованием срочного входа, нестандартные формы запроса кодов и переходы из сомнительных сообщений. Но точнее всего проверять не внешний вид, а сам адрес сайта и источник перехода.
Нужно ли переустанавливать систему после такого случая?
Не всегда. Это оправдано, если вы устанавливали неизвестные программы, заметили признаки заражения или не можете доверять устройству после проверки.
Читательский опрос
Что вы сделаете первым, если поймёте, что ввели данные на поддельном сайте?
Голос учтён
Всего голосов 0
Обновить результаты